



باگبانتی بلو و تغییر مسیر امنیت در بانکداری دیجیتال
هکرها نگهبان میشوند
دنیای اقتصاد- فائزه پوزش
هر قابلیت تازه، هر محصول جدید و هر مسیر تازه برای جابهجایی پول، یک نقطه تازه برای آزمون امنیتی ایجاد میکند. به همین دلیل، در صنعت مالی، مسئله دیگر فقط ساختن دیوار دفاعی نیست مسئله پیدا کردن شکافهایی است که حتی ممکن است از چشم سازندگان آن دیوار هم پنهان بماند.
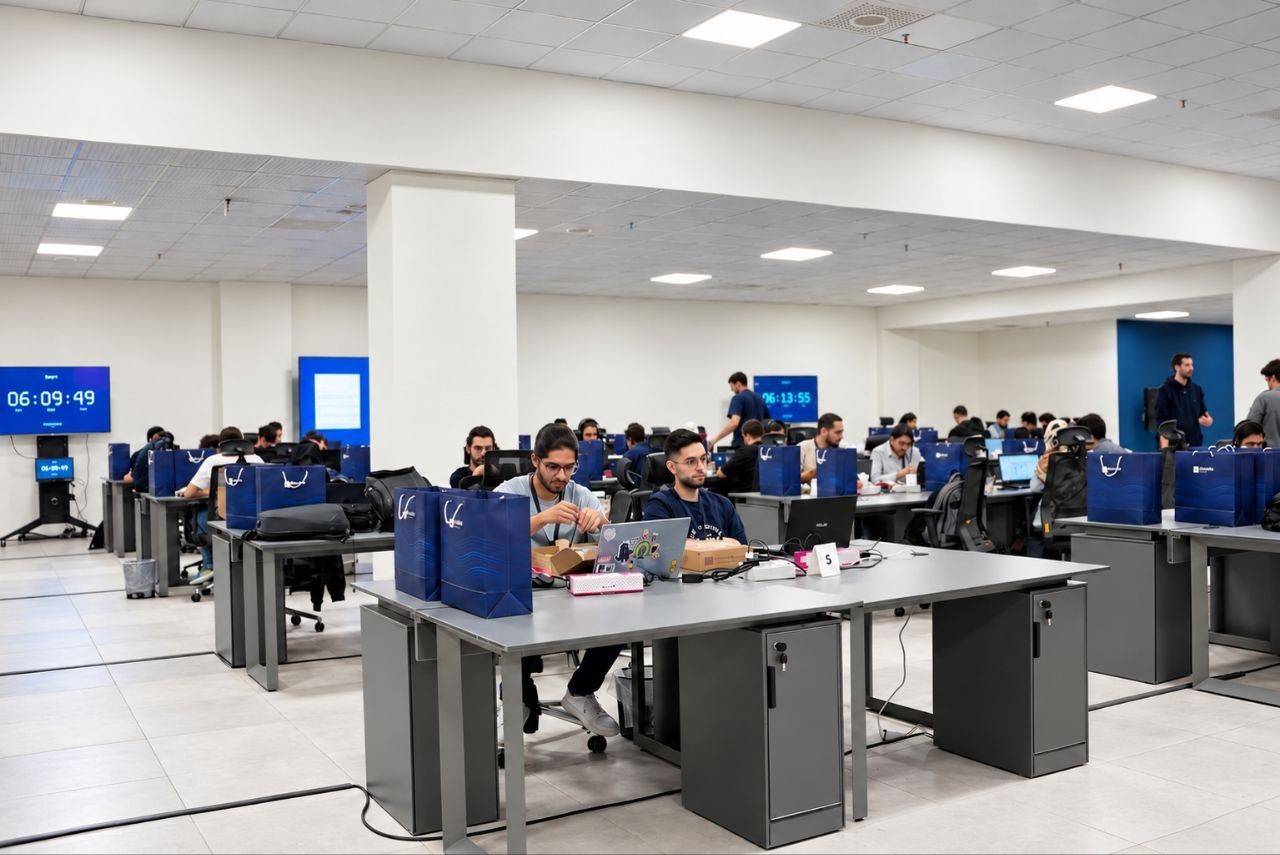
در همین نقطه، باگبانتی معنا پیدا میکند، مدلی که در آن سازمان به متخصصان امنیتی و هکرهای کلاهسفید اجازه میدهد در چارچوبی مشخص، زیرساختها و سرویسهای آن را بررسی کنند و آسیبپذیریهای احتمالی را گزارش دهند. بلو در ۹ و ۱۰ مهرماه ۱۴۰۵ دومین دوره رویداد باگبانتی خود را با عنوان «blu Deep Dive» برگزار کرد؛ رویدادی که جامعه متخصصان امنیت را به قلب زیرساختهای یک نئوبانک برد. گزارشهای منتشرشده از این رویداد نیز بر استفاده از ظرفیت هکرهای کلاهسفید برای شناسایی آسیبپذیریها و افزایش سطح حفاظت از دادههای کاربران تاکید دارند. اما اهمیت این رویداد را نمیتوان فقط در تعداد گزارشهای امنیتی یا پاداشهای پرداختشده خلاصه کرد. پشت این رویداد، یک پرسش بزرگتر قرار دارد: آیا سازمانها میتوانند امنیت خود را فقط با تکیه بر تیم داخلی حفظ کنند یا برای دیدن نقاط کور باید چشمهای بیشتری را وارد میدان کنند؟
دیوار دفاعی کافی نیست
در گفتوگو با یکی از متخصصان امنیت سایبری بلو، نخستین نکتهای که درباره فلسفه باگبانتی مطرح میشود، همین محدودیت نگاه داخلی است. حتی اگر یک مجموعه تیم امنیتی قدرتمندی داشته باشد، تعداد افراد و زاویه دید آنها محدود میماند. هر متخصص ممکن است از یک مسیر مشخص سامانه را بررسی کند، در حالی که متخصص دیگری از زاویهای متفاوت به همان محصول نگاه میکند و نقطهای را میبیند که از چشم تیم اصلی دور مانده است. به گفته این متخصص، امنیت یک اپلیکیشن فقط به تیم امنیت آن وابسته نیست. توسعهدهندگان، تیم فنی، معماری محصول، سیاستهای سازمان و حتی تصمیمهایی که برای اضافه کردن یک قابلیت تازه گرفته میشود، همگی روی سطح امنیت اثر میگذارند. اگر تیم فنی قدرتمندی وجود نداشته باشد، احتمال ایجاد مشکل در محصول افزایش پیدا میکند و اگر تیم امنیتی مناسبی هم در کنار آن نباشد، برخی ضعفهایی که در مرحله توسعه باقی ماندهاند، ممکن است دیرتر شناسایی شوند.
در چنین مدلی، باگبانتی نقش یک لایه بیرونی را پیدا میکند؛ لایهای که قرار نیست جای تیم امنیت داخلی را بگیرد، بلکه قرار است زاویه دید تازهای به آن اضافه کند. این رویکرد برای بلو تازگی ندارد. نخستین دوره رسمی «blu Deep Dive» در خرداد ۱۴۰۴ با حضور ۶۰ هکر کلاهسفید و ۲۲ گروه برگزار شده بود و هدف آن شناسایی و گزارش آسیبپذیریهای احتمالی زیرساختهای بلو بود. به نظر میرسد در بلو امنیت فرآیندی مستمر است و حتی یک تیم داخلی توانمند، به دلیل محدودیت تعداد افراد و زاویه دید، به ظرفیت جامعه متخصصان امنیت نیاز دارد. دومین دوره در مهر ۱۴۰۵ را میتوان ادامه همین مسیر دانست. این مسیر در آن سازمان به جای آنکه امنیت را یک پروژه تمامشده تلقی کند، آن را فرآیندی دائمی برای آزمون، اصلاح و بازآزمون میبیند.
بازی دوطرفه کلاهسفیدها
در ادبیات امنیت سایبری، هکرها یک گروه یکدست نیستند. بخشی از آنها با هدف تخریب، سرقت یا سوءاستفاده وارد یک سامانه میشوند و بخشی دیگر با هدف برای پیدا کردن ضعفها فعالیت میکنند. گروه دوم همان هکرهای کلاهسفید هستند که در مدل باگبانتی، به جای آنکه آسیبپذیری را به یک تهدید تبدیل کنند، آن را به یک گزارش امنیتی تبدیل میکنند. منطق اقتصادی این مدل نیز ساده است. سازمان هزینه میکند تا پیش از آنکه یک ضعف امنیتی به حادثه تبدیل شود، از وجود آن باخبر شود و متخصص نیز در برابر کشف آسیبپذیری معتبر، پاداش دریافت میکند. در نتیجه، هزینه شناسایی یک ضعف میتواند در برابر هزینه احتمالی یک رخداد امنیتی، بسیار کوچکتر باشد.
در صنعت مالی، امنیت فقط به معنای جلوگیری از نفوذ نیست. اطلاعات مالی و هویتی کاربران، تراکنشها و سرویسهای بانکی، همگی در معرض ریسک قرار دارند و هر آزمون امنیتی باید میان کشف آسیبپذیری و حفاظت از داده واقعی کاربران تعادل ایجاد کند. از نگاه متخصصین امنیت بلو، هدف نهایی نیز رسیدن به عددی مانند «صد درصد امنیت» نیست؛ زیرا چنین نقطهای در یک سامانه دیجیتال متغیر، به شکل دائمی قابل تضمین نیست. مسئله اصلی، کاهش تعداد مسیرهایی است که مهاجم میتواند از آنها استفاده کند و افزایش سرعت شناسایی و اصلاح ضعفهاست. به همین دلیل، باگبانتی فقط یک مسابقه نیست. مسابقه ممکن است در چند روز تمام شود، اما فرآیند امنیتی که از دل آن شکل میگیرد، باید ادامه پیدا کند.
چشم تازه برای شکار باگ
ورود هوش مصنوعی به امنیت سایبری، بخش دیگری از این تغییر مسیر است. تا همین چند سال قبل، بخش قابلتوجهی از بررسیهای امنیتی به تجربه و توان تحلیل متخصصان وابسته بود. حالا ابزارهای هوش مصنوعی میتوانند بخشی از فرآیندهای بررسی را سریعتر کنند و در پیدا کردن الگوهایی که ممکن است برای انسان بهسادگی قابل مشاهده نباشند، مورد استفاده قرار گیرند. متخصص امنیت بلو نیز هوش مصنوعی را از دو زاویه تهاجمی و تدافعی قابل استفاده میداند. از یک سو، مهاجم میتواند از ابزارهای هوشمند برای پیدا کردن نقاط ضعف استفاده کند و از سوی دیگر، مدافع میتواند همین فناوری را برای شناسایی و اصلاح آسیبپذیریها به کار بگیرد. اهمیت این تغییر زمانی بیشتر میشود که بدانیم سامانههای مالی دیگر محصولات سادهای نیستند. آنها از مجموعهای از سرویسها، APIها، زیرساختها، ابزارهای احراز هویت و فرآیندهای پیچیده تشکیل شدهاند. بررسی تمام این لایهها با نیروی انسانی زمانبر است و ابزارهای هوشمند میتوانند بخشی از این فرآیند را خودکار کنند.
البته هوش مصنوعی قرار نیست جای متخصص امنیت را بگیرد. همانطور که یک تیم امنیتی نمیتواند بدون شناخت محصول، فقط با استفاده از ابزارهای خودکار امنیت را تضمین کند، هوش مصنوعی نیز بدون نظارت متخصص میتواند خروجیهای ناقص یا گمراهکننده ایجاد کند. آنچه اهمیت دارد، ترکیب تجربه انسانی با سرعت و ظرفیت تحلیل فناوری جدید است. این همان مسیری است که بلو برای آینده امنیت خود ترسیم میکند: تیم فنی در یک سمت، تیم امنیت در سمت دیگر و فناوریهای جدیدی مانند هوش مصنوعی در میانه این دو؛ مدلی که در آن امنیت قرار نیست پس از ساختهشدن محصول بررسی شود، بلکه باید همزمان با توسعه محصول پیش برود.
در چنین نگاهی، هکر کلاهسفید دیگر کسی نیست که پشت درهای یک سازمان ایستاده و تلاش میکند وارد شود؛ او بخشی از تیمی بزرگتر است که از بیرون به سامانه نگاه میکند و جاهایی را میبیند که شاید از داخل دیده نشده باشد. دومین دوره باگبانتی بلو در مهر ۱۴۰۵ نیز در همین چارچوب قابل خواندن است؛ رویدادی که در ظاهر درباره شکار باگ است، اما در لایه عمیقتر درباره یک موضوع دیگر حرف میزند: در بانکداری دیجیتال، امنیت زمانی دوام میآورد که همیشه کسی آماده باشد دوباره آن را به چالش بکشد.




ارسال نظر