خودتان هکر خودتان باشید
دکتر محیا کربلایی ریاضیدان و طراح راهحلهای هوشمند
در یکی از گروههای شبکههای اجتماعی که عضوش هستم، قانون تازهای گذاشتند: هر هفته دو موضوع برای بحث انتخاب میشود. اعضا میتوانند درباره این دو موضوع، هرقدر میخواهند پیام بفرستند. اما برای موضوعهای دیگر، سهم هر نفر یک پیام در هر ۲۴ ساعت است. مدیر گروه هم اجازه دارد پیامهای اضافه را حذف کند.
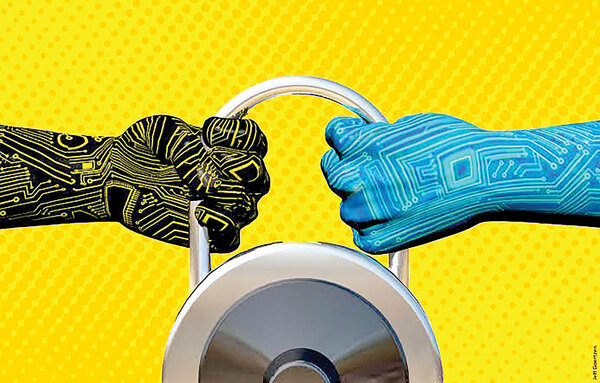
قانون به خودی خود پیچیده نیست. ولی من هر چه بیشتر به آن فکر میکردم، راههای بیشتری برای دور زدنش به ذهنم میرسید. مثلا اگر یک پیام نامرتبط به موضوع هفته بفرستم و بعد از مدتی خودم آن را برای همه پاک کنم، بعد پیام دیگری بفرستم و آن را هم پاک کنم، چه؟ میشود این کار را چند بار در روز تکرار کرد، بدون اینکه همزمان چند پیام نامرتبط از من در گروه باقی بماند.
هنوز هیچکدام از این کارها را نکرده بودم، ولی در ذهنم حسابی مشغول بودم! رفتهرفته شبیه یک مهاجم سایبری شده بودم که در همین فضای ساده دنبال یک راه برای نفوذ به سیستم میگردد.
بعد از کمی کلنجار رفتن، به نظرم رسید این طرز فکر چندان هم با اتفاقی که در دنیای امنیت دیجیتال میافتد متفاوت نیست. مدیر گروه به این فکر کرده بود که بحثها منظم بمانند و اعضا هم بتوانند مشارکت کنند. اما من داشتم بررسی میکردم چطور میشود محدودیت را دور زد. تفاوت انگیزهها، سوالهای متفاوتی پیش روی ما گذاشته بود.
امنیت به چه قیمتی؟
این مشابه همان مساله امنیتی است که برای تمام سازمانها و کسبوکارهایی که به هر شکلی به دنیای دیجیتال متصل میشوند، مطرح میشود. مساله این است که مهاجمان و تامینکنندگان امنیت سیستمها با محدودیتهای مشابهی روبهرو نیستند و انگیزههای مختلفی دارند.
توسعهدهندگان و مسوولان امنیت سازمان یا شرکت باید از سیستم محافظت کنند، در حالی که مشتری همچنان باید بتواند وارد حسابش شود، سفارش بدهد و پرداخت کند. کارمند باید به اطلاعات لازم دسترسی داشته باشد و همکاری با تامینکننده هم نباید برای هر کار سادهای متوقف شود. اگر قرار باشد برای امنیت بیشتر هیچکس نتواند کاری انجام بدهد، احتمالا دیگر چیزی هم برای محافظت باقی نمیماند!
پس هدف، حفظ همزمان امنیت و کارکرد سیستم است؛ آن هم با بودجه، زمان و نیروی محدود. گاهی یک محدودیت، خطر را کمتر میکند، اما کار را هم دشوارتر میکند. اینجاست که باید سنجید چه چیزی را کجا محدود کنیم و چه راهی برای ادامه کار بگذاریم. در بسیاری از موارد، وقتی محدودیتها بیشتر یا سیستمها پیچیدهتر و قوانین بیشتری اعمال میشوند، همین مساله موجب ایجاد حفرههای امنیتی بیشتری میشود. از سوی دیگر مهاجمین مسوولیتی برای زنده نگه داشتن ارائه خدمات ندارند. آنها نگران این نیستند که مشتری واقعی چند دقیقه منتظر میماند یا پرداخت حقوق کارکنان عقب میافتد و فقط به دنبال راهی برای رسیدن به هدف خودشان هستند. تا وقتی هزینه و منابعش اجازه بدهند و نتیجه احتمالی ارزشش را داشته باشد، میتواند مسیرهای مختلف را امتحان کند. مثل گروه شبکه اجتماعی ما، تا قبل از اینکه قوانین پیچیده داشته باشد، کسی هم به فکر یافتن راهکارهایی برای دور زدن آنها نبود. از زمانی که قوانین جدید اضافه شدند، همین نگارنده به فکر انواع و اقسام راههای دور زدن آنها افتاد. با این تفاوت که تنها آسیبی که میتوانست به گروه وارد کند، این بود که پیامهای دلخواه بیشتری ارسال کند! یک حمله سایبری خیلی بیخطر. با دیجیتالیتر شدن کسبوکارها، اهمیت این موضوع هم بیشتر میشود. حتی کارگاهی که محصولش کاملا فیزیکی است، ممکن است سفارشها، حسابداری، پرداختها و ارتباط با مشتریانش دیجیتال باشند. لازم نیست شرکت فناوری باشید تا اختلال در یک حساب یا نرمافزار، کارتان را متوقف کند. حالا به این وابستگی، مهاجمانی را اضافه کنید که بخشی از جستوجو را به ایجنتهای هوش مصنوعی سپردهاند. من یک نفر بودم که مدتی به قانون گروه فکر میکردم. این ابزارها میتوانند جستوجوها را تکرار کنند، چند مسیر را همزمان بررسی کنند و با نتیجه هر آزمایش، مسیر بعدی را انتخاب کنند. گزارشهای اخیر پژوهشگران امنیتی نیز استفاده عملی مهاجمان از چنین ایجنتهایی را ثبت کردهاند. بنابراین موضوع فقط احتمال یک اتفاق در آینده نیست.
هوش مصنوعی در هر دو سوی ماجرا
اما در عین حال اتفاقات خوبی هم در حال رخ دادن هستند. معمولا همیشه مهاجمان در یافتن سوراخهای امنیتی یک قدم جلوتر بودند. آنها قبل از اینکه توسعهدهندگان متوجه وجود یک حفره شوند، از آن سوءاستفاده میکردند. اما اخیرا شاهد آن هستیم که هوش مصنوعی توانسته برای یافتن این منافذ به شدت به کمک شرکتها بیاید تا ضعفهایشان را زودتر بشناسند.
نمونه اخیرش آسیبپذیریهای مهم PHP است؛ زبانی که بسیاری از وبسایتها بر پایه آن کار میکنند. توسعهدهندگان این بار موفق شدند قبل از اینکه برخی از نقاط ضعف باعث شوند میلیونها وبسایت مورد خطر قرار بگیرند، آنها را پیدا کرده و به سرعت اصلاح کنند. کاری که به جرات میتوان گفت مشابه آن تاکنون در این مقیاس انجام نشده بود.
در حوزه بانکی هم نمونههای عملی روز به روز بیشتر میشوند. شرکت خدمات مالی «کرول» (Kroll) در گزارشی از ارزیابی یک موسسه مالی توضیح میدهد که آزمونهای مجهز به هوش مصنوعی، زیر نظر متخصصان، ضعفهایی را در سامانههایی پیدا کردند که قبلا بارها بررسی شده بودند. یکی از یافتهها امکان دور زدن مرحله احراز هویت چندعاملی در شرایط مشخص بود. بررسی ترکیبهای بیشتری از وضعیت حسابها و درخواستها، به پیدا کردن آن کمک کرد. اینها تنها چند نمونه از کاربردهای رو به گسترش ابزارهای هوش مصنوعی برای ارتقای امنیت سایبری شرکتها هستند. طبیعتا قرار نیست هر ایجنتی را استخدام کنیم و کلید شرکت را دستش بدهیم.
در پژوهش موسسه تحقیقاتی ARTEMIS، یک سامانه هوشمند در آزمون نفوذ از بیشتر شرکتکنندگان انسانی بهتر عمل کرد، اما چند ابزار دیگر از بیشتر متخصصان ضعیفتر بودند. گزارش اشتباه هم همچنان وجود داشت. انتخاب ابزار، نحوه استفاده و بررسی نتیجه، بخشی از کارند.
آزمایشگاه امنیتی خودمان را بسازیم
ایده دعوت از دیگران برای پیدا کردن نقاط ضعف، تازه نیست. سالهاست بعضی سازمانها برای گزارش معتبر آسیبپذیری جایزه میدهند یا متخصصانی را مامور میکنند که در محدودهای مشخص، امنیتشان را امتحان کنند. پیدا نشدن ضعف هم گواه بینقص بودن سازمان نیست؛ فقط یعنی در آن بررسی، ضعفی پیدا نشده است.
اما نکته در این است که امروز با به کارگیری هوش مصنوعی، شرکتهای بیشتری میتوانند این نوع آزمونها را با هزینههایی به مراتب کمتر و فقط به صورت داخلی و بومی طراحی و پیادهسازی کنند: یک آزمایشگاه داخلی برای آزمودن امنیت، با کمک ایجنتها و مسوولیت روشن انسانی.
میتوان از یک فرآیند مهم شروع کرد: مثلا دریافت سفارش و بازپرداخت وجه. یک نقش، مامور پیدا کردن راه سوءاستفاده باشد؛ نقش دیگری، یافتهها را بررسی و بازتولید کند؛ و مسوول فنی همراه با صاحب آن فرآیند تصمیم بگیرند چه چیزی باید اصلاح شود. ایجنتها میتوانند در این کارها کمک کنند، نشان دهند نقاط ضعف کجا هستند و چه پیامدهایی میتوانند داشته باشند.
مثلا آیا میشود برای یک خرید، دو بار درخواست بازپرداخت ثبت کرد؟ آیا حساب یک تامینکننده به اطلاعاتی دسترسی دارد که برای کارش لازم نیست؟ اگر حساب یکی از کارکنان در اختیار فرد دیگری قرار بگیرد، تا کجای سیستم میتواند پیش برود؟
بعد از اصلاح هم کار تمام نمیشود. باید دوباره امتحان کرد: راه سوءاستفاده بسته شده؟ مشتری واقعی هنوز میتواند پولش را پس بگیرد؟ یا چنان محکم جلوی بازپرداخت را گرفتهایم که واحد پشتیبانی از صبح مشغول عذرخواهی است؟
این آزمایشها باید در محیط و محدوده مجاز، با دسترسی محدود، ثبت عملیات و امکان توقف انجام شوند. محدودیتها هم باید در خود ابزارها اعمال شوند؛ نوشتن «لطفا به اطلاعات واقعی دست نزن» در دستور ایجنت کافی نیست و باید تمامی این روشها و راهکارها به صورت کاملا اصولی پیادهسازی شوند. اما مساله این است که این بار شما میتوانید به طور عملی خودتان، خودتان را محک بزنید.
کارمند کلیک کرد؛ شرکت چه میکند؟
احتمالا برای بعضی از ما پیش آمده که ایمیلی هیجانانگیز، ظاهرا از منابع انسانی، دریافت کنیم: خبری از پاداش یا یک مزیت تازه. با امید آن را باز میکنیم و روی لینک میزنیم؛ بعد صفحهای ظاهر میشود که میگوید: این یک آزمایش امنیتی بود و شما نباید کلیک میکردید.
از پاداش خبری نیست. در عوض، یک دوره آموزشی دیگر نصیبمان شده است!
تمرین و آموزش لازمند. اما اگر تمام تلاش سازمان به «این لینک را نزنید» و «به آن ایمیل اعتماد نکنید» محدود شود، بخش بزرگی از مساله دستنخورده میماند. بالاخره یک نفر خسته است، عجله دارد یا پیامی دریافت میکند که با کار همان روزش کاملا جور درمیآید.
آزمایش سازمان باید از آن کلیک هم جلوتر برود. اگر کسی اشتباه کرد، سیستم چه میکند؟ آیا دسترسی مهاجم محدود میماند؟ رفتار غیرعادی تشخیص داده میشود؟ کارمند میداند چطور سریع خبر بدهد یا از ترس سرزنش، ترجیح میدهد امیدوار باشد اتفاقی نیفتاده است؟
اینجاست که همان آزمایشگاه میتواند واکنش کل سازمان را هم بیازماید. بعد، آموزش از دل ضعفهای واقعی بیرون میآید و اصلاح فنی هم در کنار آن انجام میشود. مسوولیت امنیت را نمیشود با فرستادن یک ایمیل آموزشی، کامل به کارمند منتقل کرد.
در گروه ما، فکر کردن به راه دور زدن یک قانون، برای من یک کنجکاوی بود. در کسبوکار، کسی ممکن است همین کنجکاوی را با انگیزه مالی و ابزارهای بسیار قویتر دنبال کند. بهتر است پیش از او، خودمان برای این کار وقت و مسوول تعیین کرده باشیم.
وقتی کسی را مامور پیدا کردن ایراد میکنیم، باید تحمل شنیدنش را هم داشته باشیم. وگرنه آزمایشگاه هم بعد از مدتی یاد میگیرد همان گزارشی را تحویل بدهد که مدیر دوست دارد بخواند. مهاجم بیرون از شرکت، خوشبختانه یا متاسفانه، چنین رودربایستیای با ما ندارد.