هشدار گوگل درباره استفاده از حسابهای گوگلکلاد برای استخراج رمزارز
ایسنا : گوگل هشدار داد استخراجکنندگان رمزارز از حسابهای هکشده گوگلکلاد برای استخراج رمزارز استفاده میکنند. تیم امنیت سایبری این غول اینترنتی جزئیات رخنه امنیتی را در گزارشی بهعنوان «افقهای تهدید» منتشر کرد که هدف آن فراهمکردن اطلاعاتی است که به سازمانها کمک میکند فضاهای ابری خود را ایمن نگه دارند. گوگل در خلاصه اجرایی این گزارش نوشت: عوامل خرابکار مشاهده شدهاند که استخراج رمزارز را در حسابهای هکشده گوگلکلاد انجام میدهند.
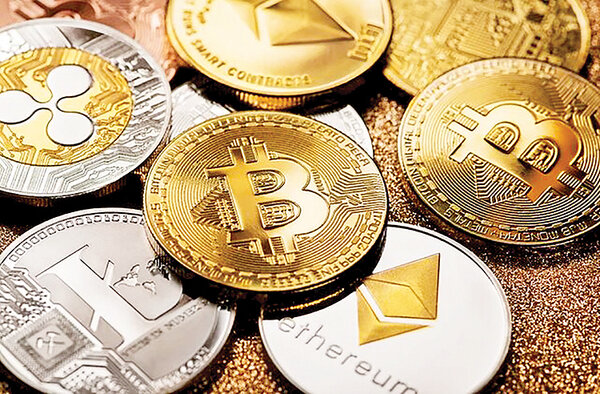
استخراج رمزارز یک فعالیت پرسود است که اغلب مستلزم میزان زیادی قدرت رایانشی است که مشتریان گوگلکلاد میتوانند با پرداخت هزینه به آن دسترسی داشته باشد. گوگلکلاد یک پلتفرم ذخیرهسازی ابری است که مشتریان میتوانند در آن فایلها و دیتا را خارج از سایت خود نگه دارند. گوگل اعلام کرد ۸۶درصد از ۵۰حساب گوگلکلاد هکشده برای استخراج رمزارز استفاده شدهاند. در اکثر موارد هک، نرمافزار استخراج رمزارز در مدت ۲۲ ثانیه از حساب هکشده دانلود شده است.
حدود ۱۰درصد از حسابهای هکشده برای رصد منابعی که بهصورت عمومی در اینترنت قابل دسترسی هستند، استفاده شدهاند تا سیستمهای آسیبپذیر شناسایی شوند، در حالی که هشتدرصد موارد برای حمله به اهداف دیگر استفاده شدهاند.
بیتکوین که محبوبترین رمزارز جهان است، برای مصرف بیش از حد انرژی هدف انتقاد قرار گرفته است. مصرف برق استخراج بیتکوین از کل مصرف برق بعضی از کشورها بیشتر است. پلیس درماه مه به مزرعهای حمله کرد که تصور میرفت محل کشت شاهدانه است، اما در عوض استخراج غیرمجاز بیتکوین را شناسایی کرد.
«باب مکلر»، مدیر دفتر رئیس امنیت اطلاعات گوگلکلاد و سث روزنبلات، مدیر امنیت گوگلکلاد در یک پست وبلاگ نوشتند: چشمانداز تهدید ابری در سال ۲۰۲۱ پیچیدهتر از تنها استخراجکنندگان رمزارز متخلف بوده است. محققان گوگل همچنین اواخر سپتامبر حمله فیشینگ گروه روسی
FancyBear را شناسایی کردند و گوگل این حمله را مسدود کرد. بر اساس گزارش شبکه CNBC، محققان گوگل همچنین یک گروه تحتحمایت دولت کرهشمالی را شناسایی کردند که خود را بهعنوان استخدامکنندگان سامسونگ جا زدند تا بتوانند ضمیمههای مخرب ایمیل را به کارمندان شرکتهای امنیت سایبری ضدبدافزار کرهجنوبی ارسال کنند.