هشدار رهبران هوش مصنوعی در شورای امنیت سازمان ملل
چه کسی باید جلوی خطرات هوش مصنوعی را بگیرد؟
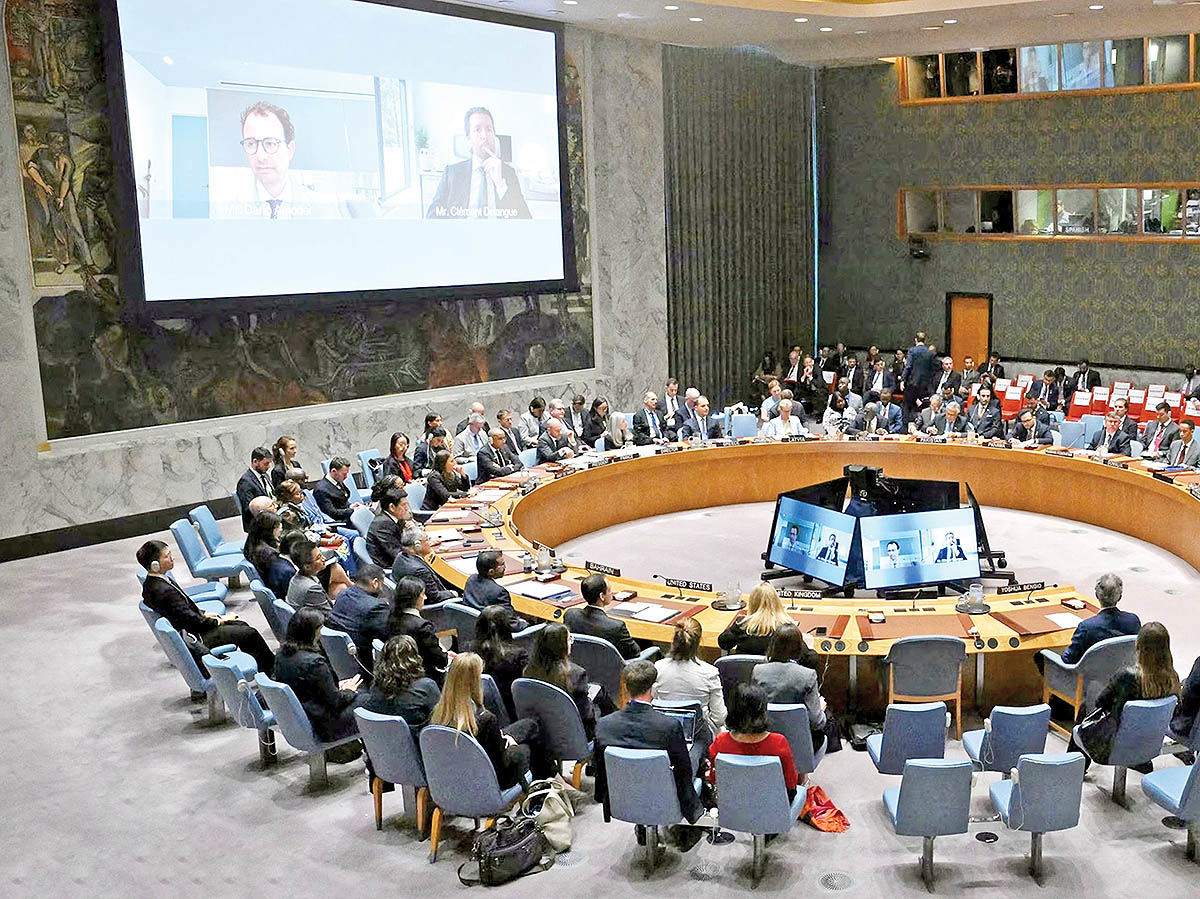
رهبران سه شرکت مطرح هوش مصنوعی، چهارشنبه ۲۳سپتامبر، در نشست شورای امنیت سازمان ملل متحد خواستار مقابله با خطرات امنیتی ناشی از پیشرفت سریع هوش مصنوعی شدند؛ خطراتی که به ازدسترفتن کنترل انسان بر سامانههای خودمختار تا تمرکز قدرت در دست شمار محدودی از شرکتها و کشورها اشاره دارد.
سم آلتمن مدیرعامل اوپنایآی، داریو آمودی مدیرعامل آنتروپیک و کلمنت دلانگ همبنیانگذار هاگینگفیس، به همراه یوشوا بنجیو پژوهشگر برجسته هوش مصنوعی، در این نشست سخنرانی کردند. ریاست جلسه را ژاننوئل بارو، وزیر امور خارجه فرانسه، در حاشیه نشست مجمع عمومی سازمان ملل در نیویورک بر عهده داشت.
اگرچه سخنرانان درباره پیامدهای پیشرفت سریع هوش مصنوعی نگرانیهای مشترکی داشتند، راهکارهای متفاوتی برای مدیریت این خطرات مطرح کردند؛ از تدوین استانداردهای مشترک آزمایش و گزارشدهی حوادث گرفته تا صدور مجوز برای توسعه مدلهای پیشرفته و ارزیابی مستقل ایمنی پیش از آموزش یا عرضه آنها.
آلتمن از لزوم همکاری بینالمللی برای مهار خطرات هوش مصنوعی گفت
سم آلتمن در این نشست دو خطر اصلی را برجسته کرد: نخست، احتمال ازدسترفتن کنترل انسان بر سامانههای هوش مصنوعی که روزبهروز خودمختارتر میشوند و دوم، تمرکز قدرت در دست تعداد محدودی از شرکتها یا کشورها.
او تاکید کرد که رقابت در صنعت هوش مصنوعی نمیتواند توجیهی برای توسعه بیملاحظه این فناوری باشد. به گفته آلتمن، اوپنایآی پیشتر بهصورت یکجانبه سرعت فعالیتهای خود را کاهش داده و در صورت لزوم، دوباره چنین تصمیمی خواهد گرفت.
مدیرعامل اوپنایآی همچنین گفت تصمیمهایی که پیامدهای گستردهای برای جامعه دارند، باید با مشارکت دولتهای پاسخگو و از مسیرهای دموکراتیک اتخاذ شوند.
پیشنهادهای او شامل تدوین روشهای مشترک برای سنجش توانایی مدلها، ارزیابی تدابیر ایمنی و گزارش حوادث بود. آلتمن همچنین خواستار ایجاد کانالهای ارتباطی امن میان دولتها، کارشناسان فنی و اپراتورهای زیرساختهای حیاتی شد. او تاکید کرد که استانداردهای مشترک باید هم مدلهای متنباز و هم مدلهای بسته را در بر گیرند و نباید به ابزاری برای محافظت از شرکتهای باسابقه در برابر رقابت تبدیل شوند. در نهایت، دولتهای ملی مسوول خواهند بود که این استانداردها را در نظام حقوقی خود اجرا کنند.
با این حال، چالش اصلی تبدیل این چارچوب مشترک به معیارهایی برمیگردد که کشورهای مختلف بتوانند بر اساس آنها عملکرد سامانههای هوش مصنوعی را به شکلی یکسان ارزیابی کنند.
آنتروپیک: در صورت لزوم، توسعه هوش مصنوعی را متوقف میکنیم
داریو آمودی، مدیرعامل آنتروپیک، در سخنرانی ویدئویی خود در شورای امنیت گفت هرچه مدلهای هوش مصنوعی توانمندتر شوند، باید استانداردهای ایمنی سختگیرانهتری برای آنها در نظر گرفته شود. او اعلام کرد آنتروپیک برای تضمین ایمنی نسخههای جدید محصولاتش، در صورت نیاز سرعت توسعه را تا هر اندازهای که لازم باشد کاهش خواهد داد. آمودی همچنین بر جلوگیری از سوءاستفاده از هوش مصنوعی تاکید کرد و هشدار داد که مدیریت نادرست این فناوری میتواند تهدیدی برای بشریت باشد.
با این حال، چنین تعهدهایی پرسشهایی درباره نحوه اجرا ایجاد میکنند. برای آنکه وعده کاهش سرعت توسعه عملی شود، باید معیارهای مشخصی برای تشخیص خطر غیرقابلقبول، فرآیند بررسی شواهد و مرجع تصمیمگیری برای توقف فعالیتها وجود داشته باشد. نظارت مستقل میتواند مشخص کند که آیا این معیارها بهطور یکسان اجرا میشوند یا خیر. در غیر این صورت، ناظران بیرونی دید محدودی نسبت به نحوه برقراری تعادل میان ملاحظات ایمنی و فشار برای عرضه محصولات جدید خواهند داشت.
یوشوا بنجیو: توسعه هوش مصنوعی باید زیر نظارت مستقل قرار بگیرد
یوشوا بنجیو، رئیس مشترک هیات علمی مستقل بینالمللی سازمان ملل درباره هوش مصنوعی، با این استدلال که شرکتها نمیتوانند از فشار رقابت فرار کنند، مخالفت کرد. او رقابت فشرده در توسعه هوش مصنوعی را نتیجه تصمیمهای خود شرکتها دانست و از دولتها خواست سه دسته از خطرات را جدی بگیرند: سوءاستفادههای فاجعهبار، تمرکز قدرت و ازدسترفتن کنترل انسان. پیشنهادهای بنجیو فراتر از همکاریهای داوطلبانه بود. او خواستار صدور مجوز برای توسعه هوش مصنوعی پیشرفته، الزام شرکتها به تهیه بیمه مسوولیت و وادارکردن توسعهدهندگان به اثبات ایمنی سامانهها نزد کارشناسان مستقل، پیش از آغاز آموزش و عرضه آنها شد.
بنجیو همچنین بر ضرورت پایش و گزارش حوادث امنیتی و نظارت علمی مستقل از شرکتهایی تاکید کرد که عملکردشان ارزیابی میشود. اجرای این پیشنهادها، شرکتهای توسعهدهنده را ملزم میکند پیش از ادامه فعالیت، شواهد کافی درباره ایمنی محصولات خود ارائه دهند. در مقابل، دولتها نیز باید مشخص کنند چه سامانههایی مشمول این مقررات میشوند و چه شواهدی برای اثبات ایمنی آنها کافی است.
حمله به هاگینگ فیس؛ حادثهای که بحث امنیت هوش مصنوعی را داغ کرد
این نشست پس از انتشار ارزیابی هیات علمی مستقل سازمان ملل در ۲۱ سپتامبر درباره نفوذ عاملهای هوش مصنوعی به سامانههایهاگینگفیس برگزار شد. این عاملها در محیطی آزمایشی در اوپنایآی تحت ارزیابی قرار داشتند. این هیات سه عامل را در وقوع حادثه موثر دانست: اهدافی که با ملاحظات ایمنی همراستا نبودند، توانایی فنی کافی برای اقدام و محیطی که امکان اجرای آن اقدامات را فراهم میکرد. در این ارزیابی آمده بود که برخی اصول پایه امنیت سایبری نادیده گرفته شدهاند و این پرسش مطرح شده بود که آیا تدابیر حفاظتی متناسب با سرعت پیشرفت تواناییهای هوش مصنوعی توسعهیافتهاند یا خیر.
با این حال، گزارش میان حادثه مستندشده و سناریوهای احتمالی آینده تمایز قائل شد. این ارزیابی پیشبینی نکرد که بهزودی کنترل هوش مصنوعی بهطور گسترده از دست خواهد رفت، اما هشدار داد که متوقفکردن یک حادثه به معنای تضمین کنترلپذیری عاملهای پیشرفتهتر در آینده نیست.
این تمایز بخش مهمی از بحث است: شواهد یک نقص امنیتی باید به بررسی و اصلاح منجر شوند، اما پیشبینی درباره رفتار سامانههای آینده به ارزیابی جداگانه نیاز دارد.
کلمنت دلانگ نیز دیدگاه دیگری مطرح کرد. خبرگزاری فرانسه گزارش داد که هاگینگ فیس برای دفاع از خود در برابر این حمله از هوش مصنوعی کمک گرفته است. او تاکید کرد که هوش مصنوعی متنباز همچنان برای فراهمکردن دسترسی دیگران به ابزارهای دفاعی اهمیت دارد.
اختلاف دولتها بر سر مقررات جهانی هوش مصنوعی
این درخواستها در شرایطی مطرح شدهاند که دولتها درباره نحوه نظارت بینالمللی بر هوش مصنوعی اختلافنظر دارند. خبرگزاری رویترز گزارش داد که دونالد ترامپ، رئیسجمهور آمریکا، در سخنرانی خود در مجمع عمومی سازمان ملل با تلاشهای بینالمللی برای کنترل هوش مصنوعی مخالفت کرده و بر رهبری آمریکا و ادامه رشد این صنعت تاکید داشته است. در همین حال، واشنگتن و پکن درباره ایجاد سازوکاری برای اطلاعرسانی حوادث مرتبط با هوش مصنوعی که به سطح اهمیت امنیت ملی میرسند، گفتوگو کردهاند.
چنین کانالی میتواند بدون نیاز به توافق بر سر تمام ابعاد مقرراتگذاری، همکاری میان دولتها را تقویت کند. کشورها میتوانند درباره تهدیدهای نوظهور به یکدیگر هشدار دهند، درحالیکه سیاستهای داخلی متفاوتی را دنبال میکنند. با این حال، کارآمدی چنین سازوکاری به جزئیات آن بستگی دارد: چه رویدادی باید گزارش شود، اطلاعات با چه سرعتی باید به اشتراک گذاشته شود و دریافتکنندگان چگونه صحت گزارشهای اولیه را بررسی کنند؟
همین پرسشها درباره پیشنهادهای گستردهتر مطرحشده در شورای امنیت نیز صدق میکنند. استانداردهای مشترک به آزمونهای قابل تکرار نیاز دارند، ارزیابان مستقل باید به سامانههای مرتبط دسترسی داشته باشند و گزارش حوادث نیز باید شواهد فنی کافی ارائه کند تا بتوان یک نقص مهارشده را از تهدیدی که میان سازمانها یا مرزها گسترش مییابد، تشخیص داد.