-
امروزه بسیاری از حملات بهجای نفوذ مستقیم به تجهیزات شبکه، از طریق انسان آغاز میشوند. فیشینگ، مهندسی اجتماعی، رمزهای عبور ضعیف، فایلهای آلوده، استفاده نادرست از فضای ابری و تجهیزات شخصی و افزایش دورکاری باعث شدهاند هر کارمند، لپتاپ یا تلفن همراه بالقوه به یکی از نقاط ورود مهاجمان تبدیل شود.
-
در همایش «چشمانداز اقتصاد ایران ۱۴۰۵» مطرح شد
مدیرعامل آبانتتر: امنیت سایبری صفر و صدی نیست، راهحل سهخطی و فوری هم ندارد
اقتصادنیوز: مدیرعامل آبان تتر با بیان اینکه برای یک صرافی رمزارزی، امنیت یکی از بزرگترین دغدغههاست، عنوان کرد: امنیت سایبری صفر و صدی نیست، راهحل سهخطی و فوری هم ندارد.
-
عارف: موضع ایران در امنیت سایبری دفاعی است/ تهاجم به دشمن هم وجود داشته باشد
ایرنا: معاون اول رئیس جمهور بر ضرورت مصونیت کامل در امنیت سایبری گفت: اقدامات جدی در این حوزه باید دنبال شود. موضع ایران در امنیت سایبری دفاعی است، اما باید آمادگی تهاجم به دشمن نیز وجود داشته باشد.
-
در حوزه هوش مصنوعی و امنیت سایبری؛
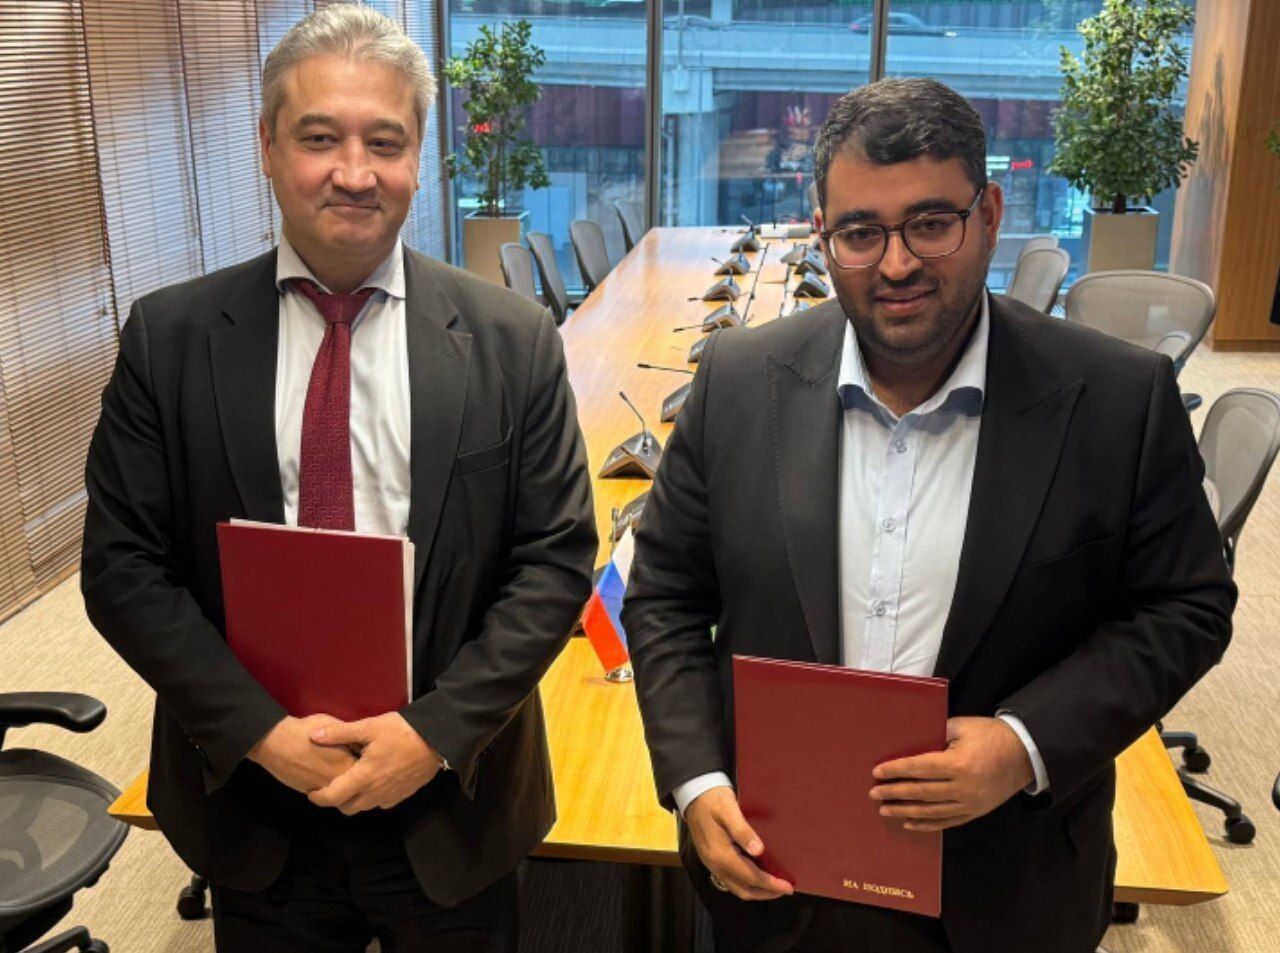
امضا تفاهمنامه جدید بین تهران و مسکو + جزئیات
ایرنا: در پایان نشست کارگروه مشترک ارتباطات و فناوری اطلاعات، ایران و روسیه یک تفاهمنامه همکاری در حوزه هوش مصنوعی و امنیت سایبری به امضا رساندند.
-
هک جیمیل صحت دارد؟/ کاربران برای حفظ حریم خصوصی این موارد را جدی بگیرند
خبرآنلاین: به دنبال انتشار شایعات درباره هک شدن جیمیل، بروز این اتفاق تکذیب شد، اما کارشناسان امنیتی هشدار میدهند که خطر اصلی، «بیخیالی کاربران» در برابر فعالسازی هوش مصنوعی جمینای (Gemini) روی ایمیلهای شخصی است که حریم خصوصی را به شدت تهدید میکند.
-
مصوبات مهم هیات دولت در جلسه امروز/ ارزیابی امنیت سایبری دستگاه اجرایی تصویب شد
شفقنا: سخنگوی دولت درباره مصوبات امروز هیات دولت گفت: امروز در مورد ارزیابی امنیت سایبری دستگاه اجرایی موضوعاتی مطرح شد که به تصویب رسید.
-
۳ حمله سایبری مهم به زیرساخت های کشور دفع شد+ فیلم
فارس: رئیس مرکز ملی فضای مجازی اعلام کرد که اخیراً سه حمله سایبری مهم به زیرساختهای کشور انجام شد و با هوشیاری دستگاههای مربوطه کاملاً دفع شد.
-
تغییر الگوهای هک در ۲۰۲۵/ هکرهای کلاهسفید به درآمد نجومی رسیدند
اقتصادنیوز: برترین کلاهسفیدهای Web۳ با شناسایی ضعفهای امنیتی در حوزه دیفای (DeFi)، درآمدی چند میلیون دلاری کسب میکنند؛ درآمدی که بهمراتب بالاتر از سقف حقوق ۳۰۰ هزار دلاری در مشاغل سنتی امنیت سایبری است.
-
ناامنی شوکهکننده واتساپ/ ادعای تکاندهنده درباره افشای اطلاعات کاربران!
عصر ایران: رئیس سابق امنیت سایبری واتساپ میگوید شرکت مادر متا (مالک واتساپ، فیسبوک و اینستاگرام) میلیاردها کاربر پیام رسان واتساپ را در یک پرونده جدید به خطر انداخته است.
-
ژنرالهای دیجیتال، ایران را در جنگ سایبری نجات میدهند؟
ايسنا: کارشناسان معتقدند دوران فرماندهان میدانی گذشته و حالا زمان تربیت «ژنرالهای سایبری» فرارسیده است.
-
هشدار جدی به مردم/ هرگز روی این لینک کلیک نکنید
ايسنا: در روزهای اخیر لینکی با عنوان «زلزله ۸.۵ ریشتری در بانکوک» در گروهها و شبکههای اجتماعی در حال انتشار است که کارشناسان امنیت سایبری نسبت به باز کردن آن هشدار دادهاند.
-
استفاده از تجهیزات ارتباطی برای مسئولان و حفاظت آنها ممنوع شد
فارس: فرماندهی امنیت سایبری استفاده مسئولان و تیمهای حفاظت آنها از تمامی تجهیزات متصل به شبکههای ارتباطی و مخابراتی عمومی را ممنوع کرد.
-
رویداد تخصصی امنیت سایبری با حضور متخصصین امنیت شبکه در تهران برگزار میشود:
یک میلیارد تومان جایزه در «باگپارتی» اگر حفرهی امنیتی در «طلاین» پیدا شود
۹ و ۱۰ اسفند ماه ۱۴۰۳ نزدیک به ۸۰ هکر قانونی، کلاه سفید و متخصصین شبکه در هتل المپیک گرد هم میآیند تا امنیت سایبری برخی پلتفرمهای آنلاین را بررسی کنند.
-
دولت بایدن اولین گام را برای انتقام از شرکتهای چینی برداشت
روزنامه شماره ۶۱۸۰عملیات هک با بمبهای سایبری
دنیایاقتصاد: دولت بایدن اولین گام خود را برای تلافی «هک» گسترده شرکتهای مخابراتی آمریکایی توسط چین برداشت. در همین راستا، او به دنبال ممنوعیت چند اقدام باقیمانده علیه «چاینا تلکام» در ایالات متحده است. در اطلاعیهای که هفته گذشته به «چاینا تلکام آمریکاز» -زیرمجموعه آمریکایی یکی از بزرگترین شرکتهای ارتباطی چین- صادر شد، وزارت بازرگانی یک یافته اولیه را توضیح داد که حضور این شرکت در شبکههای آمریکایی و ارائه خدمات ابریاش خطر امنیت ملی را برای ایالات متحده به همراه دارد. «دیوید سنگر» در گزارش دیروز…
-
سازوکار مجلس برای ارتقای امنیت سایبری دستگاههای اجرایی
ایسنا: نمایندگان مجلس شورای اسلامی در جلسه نوبت صبح روز پنجشنبه ۲۲ آذر مجلس، در جریان رسیدگی به لایحه بودجه ۱۴۰۴ کل کشور، با الحاق متن زیر به تبصره ۶ این لایحه با عنوان «صنعت، معدن و ارتباطات» به شرح زیر موافقت کردند: در اجرای مواد ۱۰۳ و ۱۰۷ قانون برنامه هفتم پیشرفت، وزارت ارتباطات و فناوری اطلاعات مکلف است نسبت به تکمیل ارزیابی و رتبهبندی سالانه امنیت رایانیکی یا سایبری دستگاههای اجرایی مطابق استانداردها و ضوابط مصوبه کارگروه یا کمیته دائمی پدافند غیرعامل کشور اقدام و دستگاههای اجرایی…
-
در نخستین روز از همایش سالانه بانکداری نوین چه گذشت؟
روزنامه شماره ۶۱۶۳بانکداری نوین در مسیر تحول
دنیای اقتصاد: نخستین روز از یازدهمین همایش سالانه بانکداری نوین و نظامهای پرداخت در سالن همایشهای برج میلاد مورخ ۵ آذرماه، برگزار شد. در این همایش پژوهشکده پولی بانکی چهار نشست تحلیلی «چالشهای فناوران مالی در ارتباط با تنظیمگران و بازیگران سنتی زیستبوم بانکداری»، «زیستبوم پرداختهای اعتباری و خدمات اعتباردهی»، «امنیت سایبری و ارتقای تابآوری در خدمات بانکی و پرداخت» و «توثیق الکترونیکی داراییها» را برگزار و با دعوت از صاحبنظران هر حوزه خواستار گفتوگو و تجزیهوتحلیل…
-
چالشها و راهکارهای امنیت سایبری در جامعه
اقتصادنیوز: در هفته ترویج علم و با هدف افزایش آگاهی عمومی نسبت به حق امنیت سایبری، نشست حق امنیت سایبری؛ چالشها و راهکارها در دمسان آکادمی برگزار شد.
-
گروه بلککت چگونه حملات باجافزاری خود را انجام میدهد؟
روزنامه شماره ۶۱۴۵گربهسیاه رمز ارزها
دنیای اقتصاد - علیرضا کریمی: حملات باجافزاری همچنان دنیای ارزهای دیجیتال را تهدید میکند و یکی از برجستهترین گروههای فعال در این زمینه، گروه «بلککت» است. حملات باجافزاری که ارزهای دیجیتال را هدف قرار میدهند، بهشدت گسترش یافتهاند. ارزهای دیجیتال بهدلیل ناشناسماندن و غیرمتمرکز بودن، برای مجرمان سایبری جذابیت دارند. این افراد بهطور فزایندهای از امکان ناشناسماندن نسبی و انتقال آسان بینالمللی آنها استقبال میکنند.
-
کشف یک آسیبپذیری که میتواند محتوا را تغییر دهد
ایسنا: کارشناسان امنیتی از انتشار یک آسیبپذیری امنیتی خبر دادهاند که مهاجم با بهرهبرداری از آن میتواند به دادههای حساس دسترسی داشته باشد و محتوای آن را تغییر دهد و در نهایت وبسایت را بهطور کامل کنترل کند. آسیبپذیری در امنیت به ضعف یا فرصتی در یک سیستم اطلاعاتی اشاره میکند که مجرمان سایبری میتوانند از آن سوءاستفاده و دسترسی غیرمجاز به یک سیستم رایانهای داشته باشند. آسیبپذیریها سیستمها را ضعیف میکنند و در را برای حملات مخرب باز میکنند. در حالی که یک آسیبپذیری به ضعفهای…
-
راهبرد - ۱۴۰۳/۰۷/۱۸
-
ضربالاجل عارف برای تدوین پیشنویس سند امنیت سایبری
تسنیم: جلسهای درخصوص تشکیل ستاد هماهنگی پیشرفت و امنیت فضای سایبری به محمدرضا عارف ریاست معاون اول رئیسجمهور برگزار و در زمینه سازوکارهای تشکیل این ستاد با هدف هماهنگی و تقسیم کار ملی در حوزه امنیت و پیشرفت فضای سایبری بحث، بررسی و تصمیمگیری شد.
-
«دنیای اقتصاد» احتمال حملات مجازی را با کارشناسان بررسی کرد
روزنامه شماره ۶۱۱۳نسخه ناکارآمد برای آمادهباش سایبری
دنیای اقتصاد: بر اساس اعلام مرکز مدیریت راهبردی افتا، امنیت سایبری ایران در وضعیت قرمز و آمادهباش سراسری قرار دارد. یکشنبه شب سازمان پدافند غیرعامل کشور همچنین هشداری را منتشر اما مدتی بعد در اطلاعیهای آن را تکذیب کرد. با تمام اینها، حالا نگرانی نسبت به تهدیدات سایبری در بین کاربران ایرانی تشدید شده است.
-
مهاجمان سایبری همچنان در حال سوءاستفاده از ۲۶ آسیبپذیری
مهر: در حالیکه شش شرکت بزرگ سایبری دنیا برای ترمیم دهها ضعف امنیتی محصولات خود، بهروزرسانی عرضه کردهاند، مهاجمان همچنان در حال سوءاستفاده از ۲۶ آسیبپذیری هستند.
-
کارشناسان رفع فیلترینگ را اولویت حفاظت از دادههای ایرانیها میدانند
روزنامه شماره ۶۰۹۰ماموریت ستار هاشمی برای حفظ امنیت سایبری
دنیایاقتصاد: دولت چهاردهم در آسیبپذیرترین وضعیت امنیت سایبری، فعالیت خود را شروع کرده و مردم و کارشناسان نیز در بیم و امید تصویب لایحه حفاظت از دادههای شخصی و اجرای دستورالعمل حفاظت از حریم خصوصی کاربران به سر میبرند. بازوی پژوهشی مجلس نیز در گزارشهایی به خلأهای قانونی حفاظت از داده پرداخته و پیشنهادهایی برای لحاظ شدن در لایحه حفاظت از دادهها مطرح کرده است.
-
«افتا» خرید و استفاده از محصولات امنیت سایبری ۳شرکت خارجی را ممنوع کرد
مهر: مرکز مدیریت راهبردی افتا، خرید محصولات امنیت سایبری شرکتهای Eset, Wallix, symantec و استفاده از آنها در سیستمها و سامانههای دستگاههای اجرایی دارای زیرساخت حیاتی کشور را ممنوع کرد.
-
روشهای ایجاد فرهنگ تابآوری سایبری برای تولیدکنندگان
مترجم: مرتضی ایراندوستبخش تولید، بهعنوان عنصر اساسی اقتصاد جهانی، صنایع مختلفی مانند کالاهای مصرفی، الکترونیک، خودرو، انرژی و خدمات درمانی را دربرمیگیرد. این بخش به دلیل گستردگی و اثرات جهانی، نقش مهمی در صادرات، نوآوری و رشد بهرهوری ایفا میکند و به توسعه اقتصادی در سراسر جهان دامن میزند.
-
کشف آسیبپذیری در یکی از نرمافزارهای کنترل سیستم از راه دور
ایسنا: کارشناسان امنیتی به تازگی از کشف چند آسیبپذیری با شدت بالا در نصبکننده Splashtop Streamer که یکی از نرمافزارهای مدیریت و کنترل سیستم از راه دور است، خبر دادهاند که نسخه Personal این نرمافزار را میتوان برای دسترسی به سیستمهای موجود در شبکههای محلی خانگی (Local) مورد استفاده قرار داد. آسیبپذیری امنیتی به نقاط ضعف یا آسیبپذیریهای موجود در سیستمها، شبکهها، نرمافزارها، دادهها یا فرآیندها گفته میشود که میتوانند به حملات امنیتی منجر شوند. به عبارت دیگر، آسیبپذیری امنیتی… -
۱۵۴ شرکت برای فعالیت در حوزه امنیت سایبری مجوز گرفتند
مهر: مرکز مدیریت راهبردی افتا، با درخواست صدور یا تمدید ۱۵۴ مجوز شرکتهای متقاضی فعالیت در زیرساختهای حیاتی کشور موافقت کرد. به گزارش مرکز مدیریت راهبردی افتا، تعداد ۱۳۳ پروانه فعالیت برای شرکتهای متقاضی در حوزههای چهارگانه خدمات افتایی(عملیاتی، مدیریتی، فنی و آموزشی) بوده و همچنین ۲۱ گواهی ارزیابی امنیتی در حوزه محصولات افتا برای متقاضیان صادر شده است.
-
فعالیت سه شرکت خارجی تولیدکننده محصولات «امنیت سایبری» در ایران
مهر: سه شرکت بزرگ از تولیدکنندگان محصولات و سامانههای امنیت سایبری دنیا، شروط مرکز مدیریت راهبردی افتا را برای فعالیت در جمهوری اسلامی ایران پذیرفتهاند. مرکز مدیریت راهبردی افتا نوزدهم تیرماه امسال در نامهای به دستگاههای دارای زیرساخت حیاتی کشور، سازمان نظام صنفی رایانهای و شرکتهای فعال در حوزه تامین محصولات، سامانهها و سکوهای حوزه امنیت اطلاعات و ارتباطات اعلام کرده بود که شرط فعالیت و عرضه محصولات و سامانههای امنیت سایبری خارجی، معرفی نماینده رسمی حقوقی داخلی با اختیارات تمام در…
-
وحشت فناوری؛ صفحه آبی مرگ ویندوز، بانکها را فلج کرد
صادق سپندارندروز جمعه جهان با یکی از بزرگترین اختلالات فناوری در تاریخ مواجه شد. صفحه آبی مرگ (BSoD) که نمایانگر خطاهای بحرانی سیستمعامل ویندوز است، به علت بهروزرسانی معیوب نرمافزار امنیت سایبری CrowdStrike، میلیونها کاربر را در سراسر جهان به چالش کشید. این حادثه نه تنها بانکداری را مختل کرد، بلکه موجب لغو پروازها، تعطیلی شرکتها و اختلال در خدمات آنلاین شد.