ادعای انتشار بدافزار توسط هکرهای آماتور ایرانی
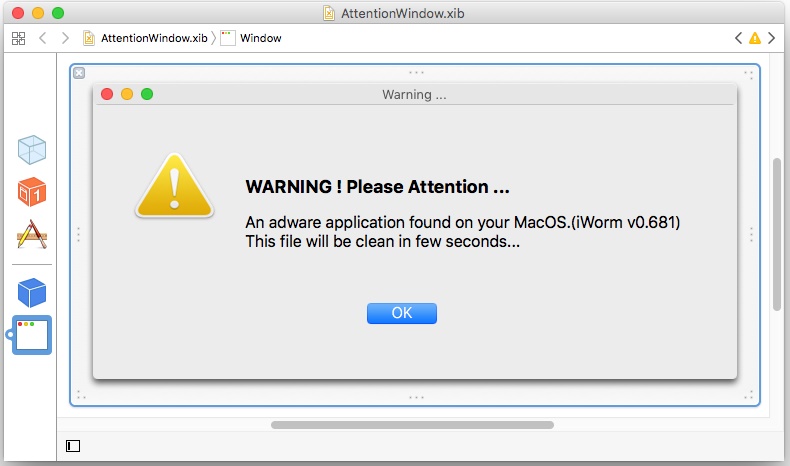
محققان آمریکایی در گزارش جدید خود مدعی شدند بدافزار موسوم به MacDownloader توسط هکرهای آماتور ایرانی نوشتهشده است.
به گزارش خبرآنلاین، «کولین اندرسون» و «کلودیو گارنی یری» که روی پروژه جاسوسی سایبری ایرانیها کار میکنند میگویند گروه هکرهای مسئول حمله به سرورهای وزارت دفاع آمریکا در پشت پروژه انتشار بدافزار «مک دانلودر» هستند.
ظاهراً این بدافزار از طریق ایمیل و فیشینگ توزیعشده و هنگام انتشار هم سیستمعامل ویندوز و هم مکینتاش را آلوده میکند.
پی سی ورلد گزارش داد این بدافزار با نصب فلش ادوب میتواند سیستم پسورد keychian مک را از سر راه بردارد.
محققان میگویند این اولین تلاش یک آماتور برای نوشتن یک کد مخرب با خطای گرامری هنگام نوشتن است که بلافاصله با یک اسکنر ساده شناخته میشود. همچنین فایل از روی یک شبکه وایرلس به نام mb_۱۹۸۶ و Jok۳r آپلود میشود که به گروه هکری Flying Kitten برمیگردد که پیشتر به سرورهای وابسته به وزارت دفاع آمریکا حمله کرده بود.
بخش سایتخوان، صرفا بازتابدهنده اخبار رسانههای رسمی کشور است.