شامون ۲ عربستان را فلج کرد
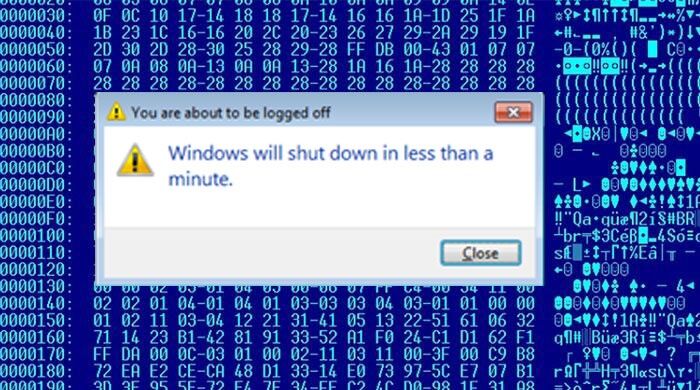
نسخه بدافزار شامون ۲ باهدف قرار دادن زیرساختهای انرژی عربستان، این کشور را فلج کرده است.
به گزارش خبرآنلاین، در تازهترین گزارش حکومت عربستان، ضمن تأیید قطعی سرورها در شبکه نفتی و کارخانههای شیمیایی به توسعه این بدافزار که آپدیت شده نسخه ۲۰۱۲ است هشدار دادهشده است. کمپانی شیمیایی Sadara و کمپانی آمریکایی Dow Chemica تحت حمله شامون ۲ دچار مشکل عدیده در تولیدشدهاند.
Shamoon ۲ همان بدافزاری است که در سال ۲۰۱۲ تأسیسات نفتی آرامکو در عربستان را فلج کرد و همان زمان عربستان ایران را متهم به حمله سایبری به این کشور کرد.
شامون با بازتعریف مستربوت رکورد سیستمعامل ویندوز / MBR و پاک کردن فایلهای کامپیوتر، کل سیستم را در معرض تخریب و نابودی قرار میدهد و پرچم نیم سوخته امریکا در بدافزار ۲۰۱۲ تبدیل به تصویر کودک ۳ ساله سوریایی به نام Alan Kurdi در شامون ۲ شده است.
آدام مایرز از کمپاین امنیتی CrowdStrike میگوید قطعاً هکرهای حامی حکومت ایران پشت این پروژه هستند.
تنها کاری که فعلاً کمپانیهای عربستانی و آمریکایی در این کشور کردهاند، خاموش کردن سرور و سیستمهای حیاتی خود بوده است!
بخش سایتخوان، صرفا بازتابدهنده اخبار رسانههای رسمی کشور است.