درسهایی از هک تاریخی بایننس
دنیای اقتصاد : بازار رمزارزها بهتازگی با یکی از سنگینترین شوکهای امنیتی تاریخ خود مواجه شده است. رویدادی که بار دیگر آسیبپذیری ساختاری پلتفرمهای متمرکز را در برابر ریسکهای محیطی برجسته کرد. در شرایطی که بسیاری از معاملهگران برای در امان ماندن از انتظارات تورمی و حفظ ارزش داراییهای خود به بازار کریپتو پناه بردهاند، هک بیسابقه بزرگترین صرافی جهان، پرده از یک شکاف عمیق میان توهم امنیت و واقعیت محافظت از سرمایه برداشت. بررسیها نشان میدهد که نگهداری طولانیمدت داراییها در صرافیها، سرمایهگذاران را در معرض خطرات سیستماتیک قرار میدهد که هیچ رمز عبوری قادر به دفع آنها نیست. برای یک معاملهگر بینالمللی، تغییر رویکرد از اعتماد مطلق به پلتفرمها به سمت خودحضانتی، نیازمند نوعی شوکدرمانی در استراتژیهای مدیریت ریسک است.
شکست اعتماد
گزارشهای اخیر حاکی از آن است که صرافی بایننس با خروج مشکوک سرمایه از کیفپولهای گرم خود مواجه شده و متعاقبا بیش از ۲.۵میلیارد دلار از داراییها را مسدود کرده است. بررسیهای نهادهای مختلف ابعاد این فاجعه را تا ۶.۳میلیارد دلار نیز برآورد میکنند. محققان بلاکچین، این حمله را به یک گروه هکری منتسب به کرهشمالی مرتبط میدانند. این رویداد نشان میدهد که صرافیها به دلیل تجمیعمیلیاردها دلار نقدینگی، به بزرگترین طعمه برای هکرها تبدیل شدهاند و تکرار این دست حملات، به آسیب شدید اعتماد عمومی به پلتفرمهای متمرکز منجر شده است.
بایننس پیش از این نیز در سال ۲۰۱۹ رقمی بالغ بر ۷۰۰۰ بیتکوین را در یک حمله فیشینگ و سرقت کلیدهای API از دست داده بود. اگرچه در آن زمان خسارتها از طریق صندوق بیمه SAFU جبران شد، اما اتکای صرف به این صندوقها یا گواهیهای اثبات ذخایر، تضمینی در برابر ضعفهای عملیاتی پلتفرمها نیست. کارشناسان امنیتی تاکید میکنند که صرافیها مکانی برای خرید و فروش هستند، نه ذخیره و نگهداری.
سهگانه ریسک
برای محافظت موثر از داراییها، معاملهگران باید بدانند که در بازار رمزارزها با سه لایه متفاوت از ریسک مواجهاند که اصابت سیاستهای امنیتی در هر لایه متفاوت است.
لایه اول به ریسک پلتفرم مربوط است. زمانی که رمزارز شما در صرافی است، در واقع شما تنها یک تعهدنامه در دست دارید. اگر زیرساخت صرافی هک شود یا شرکت به ورشکستگی برسد، امنیت شخصی شما هیچ کمکی نخواهد کرد.
دوم؛ ریسک حساب کاربری است. این رایجترین دلیل از دست رفتن سرمایه است که در آن هکرها کنترل حساب صرافی شما را از طریق سرقت رمز عبور یا سوءاستفاده از کلیدهای API به دست میگیرند.
و در نهایت لایه سوم ریسک کیفپول است. در خودحضانتی، هیچ نهادی نمیتواند دارایی شما را مسدود کند، اما در مقابل، تمام مسوولیت حفظ کلمات بازیابی و تایید تراکنشها بر عهده شخص شماست و اشتباه در این مرحله، غیرقابل بازگشت است.
پناهگاه سختافزاری
برای حذف ریسک پلتفرم و مدیریت مبالغ کلان، انتقال دارایی به کیفپولهای شخصی یک ضرورت قطعی است. کیفپولهای نرمافزاری، رایگان بوده و برای استفاده روزمره مناسباند، اما برای داراییهای اصلی، کیفپول سختافزاری تنها پناهگاه امن محسوب میشود. این دستگاهها کلیدهای خصوصی شما را بهصورت کاملا آفلاین نگه میدارند.
اتصال ریزرفتارهای معاملهگران به امنیت کلان در این نقطه شکل میگیرد. خرید دستگاه صرفا از وبسایت رسمی سازنده (و نه واسطهها) و یادداشت فیزیکی عبارت بازیابی ۱۲ تا ۲۴ کلمهای روی کاغذ یا فلز، سدی نفوذناپذیر حتی در برابر پیشرفتهترین هوشهای مصنوعی میسازد. برای سرمایههای بسیار بزرگ، استفاده از کیفپولهای چندامضایی توصیه میشود. ساختاری که در آن برای تایید هر تراکنش، به تایید چند دستگاه مستقل نیاز است و سرقت یک دستگاه، به تنهایی خطری ایجاد نمیکند.
سنگربندی دیجیتال
اگر به اقتضای معاملات مستمر، ناچار به نگهداری بخشی از سرمایه خود در صرافیها هستید، باید حساب کاربری خود را به یک دژ تبدیل کنید. ابتدا، استفاده از پیامک (SMS) برای احراز هویت دو عاملی را کاملا متوقف کرده و به جای آن از برنامههای Authenticator یا کلیدهای امنیتی فیزیکی استفاده کنید. پیامکها بهشدت در برابر حملات تعویض سیمکارت آسیبپذیرند.
همچنین، فعالسازی «لیست سفید برداشت» الزامی است. با این کار، داراییها تنها به آدرسهایی که از پیش تایید کردهاید منتقل میشوند. در حوزه کلیدهای API نیز، دسترسیها را صرفا به «معامله» محدود کرده، اجازه «برداشت» ندهید و آنها را به IPهای مشخصی محدود سازید.
درس تلخ دیگری که از هک ۱.۵میلیارد دلاری صرافی Bybit در فوریه ۲۰۲۴ گرفته شد، خطر تایید کورکورانه است. در آن رویداد، هکرها رمزنگاری کیفپول را نشکستند، بلکه رابط کاربری را دستکاری کردند تا معاملهگر تصور کند در حال تایید یک تراکنش عادی است. از این رو، بررسی دقیق آدرس مقصد روی صفحه نمایش خود کیفپول سختافزاری (و نه صرفا روی مانیتور کامپیوتر)، نقشی حیاتی در جلوگیری از فجایع مالی دارد.
مقایسه رویکردهای نگهداری
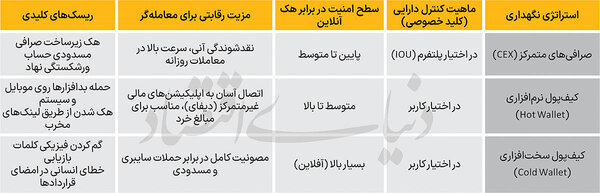
بررسی رویکردهای نگهداری داراییهای دیجیتال نشان میدهد که معاملهگران همواره بر سر دوراهی امنیت و سهولت قرار دارند. صرافیهای متمرکز با وجود ارائه بالاترین سطح نقدشوندگی و سرعت برای نوسانگیری روزانه، به دلیل واگذاری کنترل دارایی به پلتفرم، سرمایهگذار را در معرض شدیدترین ریسکهای محیطی مانند هک زیرساخت یا ورشکستگی نهاد قرار میدهند. در نقطه مقابل، کیفپولهای سختافزاری (سرد) بهعنوان لنگرگاه امن سرمایههای کلان عمل میکنند. این ابزارها با ذخیرهسازی آفلاین کلیدهای خصوصی، مصونیت بالایی در برابر حملات سایبری ایجاد کرده و ریسک سیستماتیک پلتفرمها را کاملا حذف میکنند. هرچند که برای انجام معاملات سریع و نقدشوندگی فوری طراحی نشدهاند. در این میان، کیفپولهای نرمافزاری (گرم) بهعنوان حلقه واسط عمل کرده و توازنی نسبی برای تعامل روزمره با بازار و دیفای ایجاد میکنند. اما باید دقت کرد که اتکای تکبعدی به یک بستر، استراتژی پرخطری است. برای در امان ماندن از شوکهای سایبری و جلوگیری از هدررفت منابع، سرمایهگذاران باید دارایی خود را بر اساس افق زمانی سرمایهگذاری و نیاز به نقدینگی، میان این سه ساختار توزیع کنند و هسته اصلی ثروت خود را از گزند خطرات آنلاین دور نگه دارند.
در نهایت، باید به این نکته دقت کرد در فضای بیقانون کریپتو، هیچکس به اندازه خود سرمایهگذار مسوول حفظ داراییهایش نیست. معاملهگرانی که از توفانهای هک و ورشکستگی صرافیها جان سالم به در میبرند، کسانی نیستند که پلتفرمهای بینقص را پیدا کردهاند؛ بلکه آنهایی هستند که با توزیع منطقی سرمایه میان کیفپولهای سرد و گرم و اجرای سختگیرانهترین پروتکلهای شخصی، راه را بر هرگونه خطای سیستمی و انسانی بستهاند.